InnovationTELIOS
Sécurité du parc mobile : avec TELIOS, sécuriser et prouver
13 novembre 2026
0 Commentaire
Cybersécurité mobile · Présentation produit
Hameçonnage par SMS, applications malveillantes, téléphones revendus avec leurs données : le smartphone est devenu une porte d’entrée du système d’information. TELIOS by Nbility analyse, valide et efface vos appareils, et signe chaque opération pour que vous puissiez le prouver le jour de l’audit.
✓Analyse chaque application notée, sur le poste✓Validation chaque mise à jour rejouée, rapport signé✓Effacement appareil vierge, méthode NIST SP 800-88✓Preuve signée par le serveur, vérifiable par QR codeSécuriser. Et prouver.Si vous n’avez que trente secondes, voici TELIOS résumé comme on le ferait entre deux étages.
Votre parc est sain. Et vous pouvez le prouver.
Cinq mesures publiées entre 2023 et 2026 expliquent pourquoi le mobile mérite la même attention que le poste de travail.
de clics en plus sur les simulations d’hameçonnage par voix et SMS que par e-mail (taux médian d’environ 2 % contre 1,4 %).
Verizon, DBIR 2026applications malveillantes repérées sur Google Play, téléchargées 42 millions de fois entre juin 2024 et mai 2025.
Zscaler ThreatLabz 2025des téléphones achetés par des chercheurs dans des ventes aux enchères de la police américaine gardaient des données personnelles (61 sur 228).
Université du Maryland, IEEE S&P 2023le coût moyen mondial d’une fuite de données, en hausse de 12 % sur un an. C’est un record.
IBM, Cost of a Data Breach 2026des grandes entreprises interrogées réinitialisent leurs mobiles sans certificat d’effacement.
Blancco, State of Data Sanitization 2026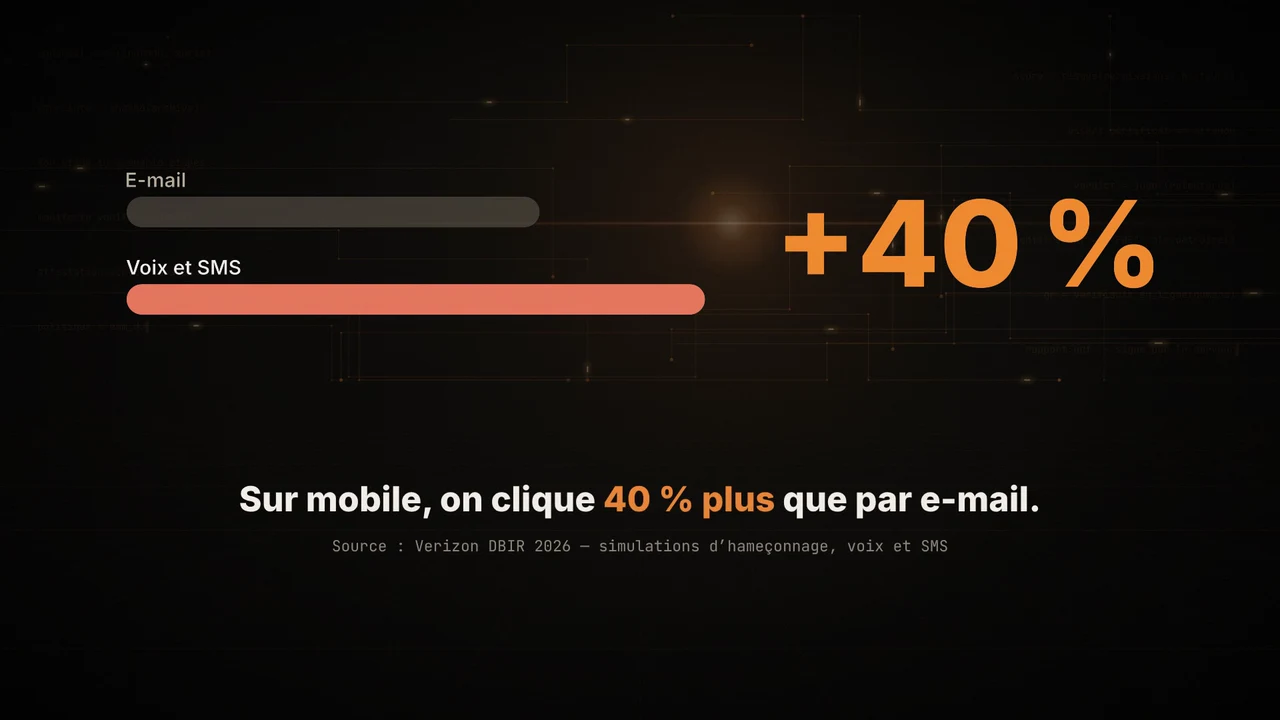
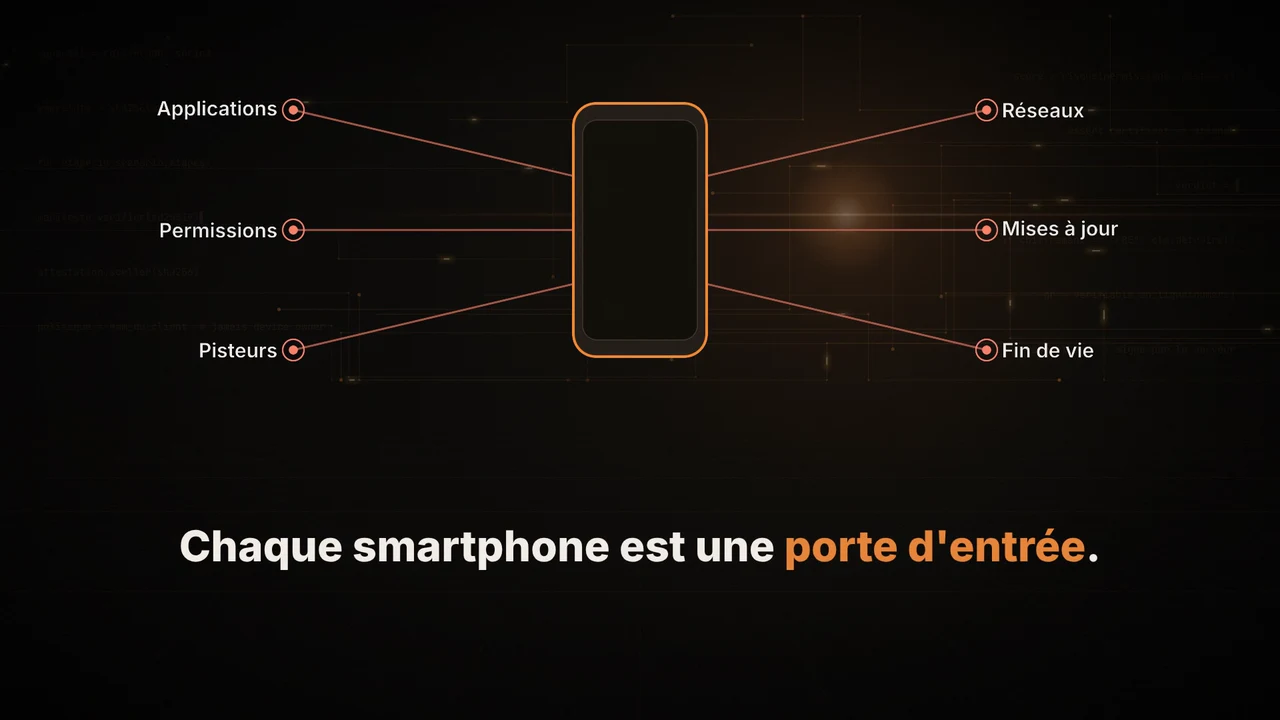
Le risque mobile couvre tout le cycle de vie de l’appareil : ce que l’on installe, ce que l’on met à jour et ce que l’on laisse dessus quand il quitte l’entreprise.
La vidéo recense six points d’entrée. Chacun correspond à une question simple que votre équipe doit pouvoir trancher.
Sécuriser un parc mobile ne suffit plus : il faut pouvoir le démontrer. Un auditeur, un client ou un assureur ne vous demandera pas si vos téléphones sont effacés avant d’être réaffectés. Il vous demandera de le montrer.
C’est là que beaucoup d’organisations se retrouvent démunies. D’après l’étude Blancco 2026, menée auprès de 1 460 responsables de grandes entreprises, 18 % réinitialisent leurs mobiles sans certificat. L’effacement a peut-être eu lieu, mais rien n’établit quel appareil a été traité, quand, ni par qui.
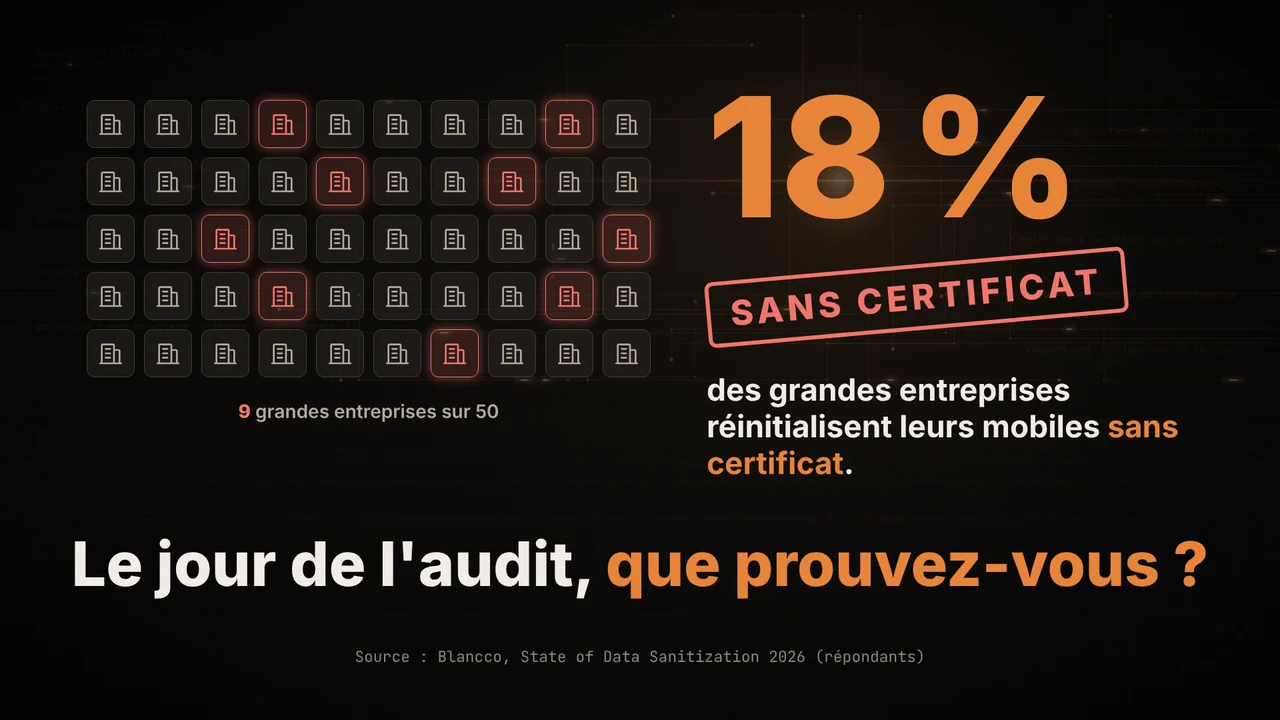
Un effacement que vous ne pouvez pas prouver vaut, pour un auditeur, un effacement qui n’a pas eu lieu.
TELIOS réunit dans un même outil trois opérations que les équipes mènent souvent avec des moyens séparés : l’analyse des applications, la validation des mises à jour et l’effacement des appareils. Sa particularité tient en une phrase : chaque opération est signée et vérifiable.
| Module | Ce qu’il fait | Ce que vous pouvez prouver |
|---|---|---|
| Analyse app | Note chaque application selon ses permissions sensibles et ses pisteurs. | Le niveau de risque de chaque application, exportable en PDF. |
| Android APK | Compare un fichier APK à ses versions passées, avant installation. | Ce qui a changé : permissions, pisteurs, signature. |
| Flotte | Inventorie les téléphones et applique une même chaîne d’actions à tout un lot. | Le résultat, relu appareil par appareil. |
| Validation UAT | Rejoue un scénario de recette sur chaque appareil après une mise à jour. | Un rapport signé, étape par étape. |
| Purge sécurisée | Efface l’appareil selon la méthode du NIST SP 800-88. | Un appareil vierge, avec le détail des étapes. |
| La preuve | Fait signer le résultat par le serveur Nbility. | Un document vérifiable par QR code. |
Deux modules répondent à la même question, à deux moments : que vaut cette application aujourd’hui, et qu’est-ce qui change avec sa prochaine version ?
TELIOS passe en revue les applications d’un appareil et attribue à chacune un score et un niveau : faible, modéré, élevé ou intrusif. Le calcul s’appuie sur 20 permissions sensibles et 432 pisteurs connus.
L’analyse se fait sur le poste de travail : rien n’est envoyé à un service tiers. Depuis la même vue, vous exportez une sélection en PDF ou vous ajoutez une application à une liste de blocage.
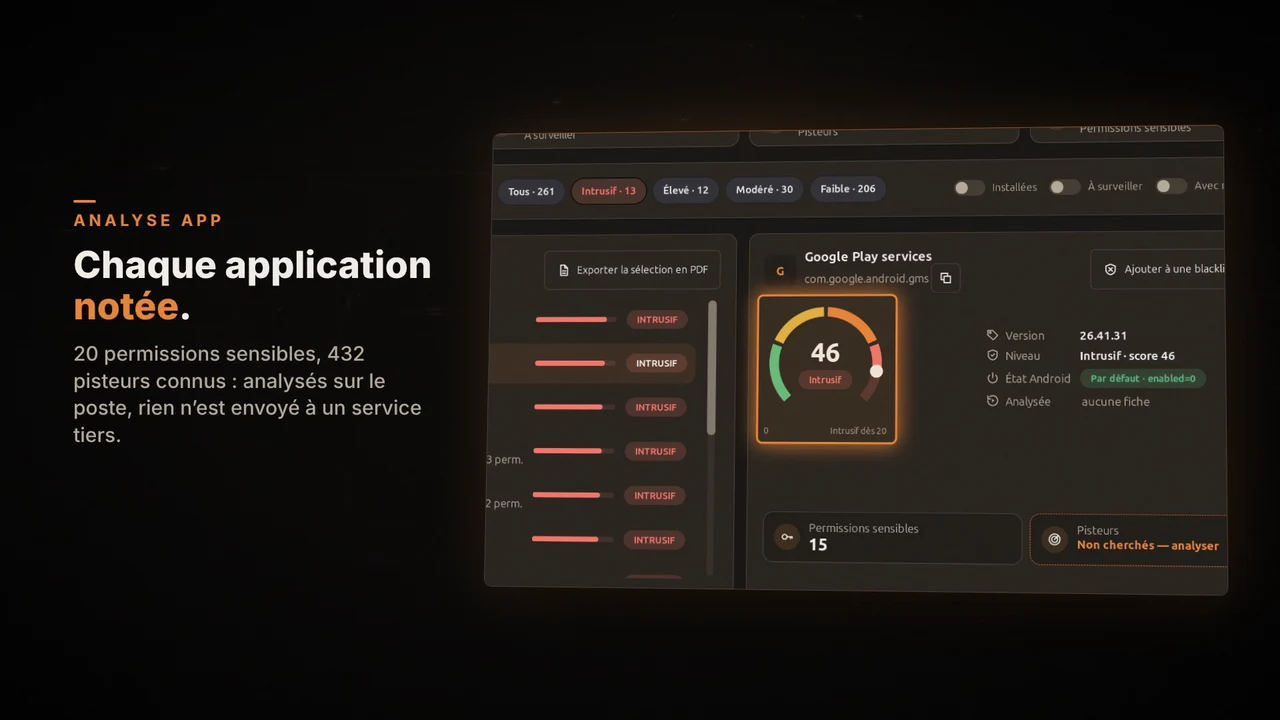
Que chaque application du parc a été évaluée, selon des critères identiques pour toutes.
Avant même d’installer une nouvelle version, TELIOS compare le fichier APK à ses versions passées sur trois points : permissions, pisteurs, signature. Une courbe retrace la trajectoire du risque d’une version à l’autre.
Dans l’exemple de la vidéo, une mise à jour fait passer les permissions sensibles de 5 à 7, avec l’ajout de la lecture des SMS et du journal d’appels, et embarque 3 pisteurs là où la version précédente n’en comptait aucun. Vous le savez avant le déploiement, pas après.
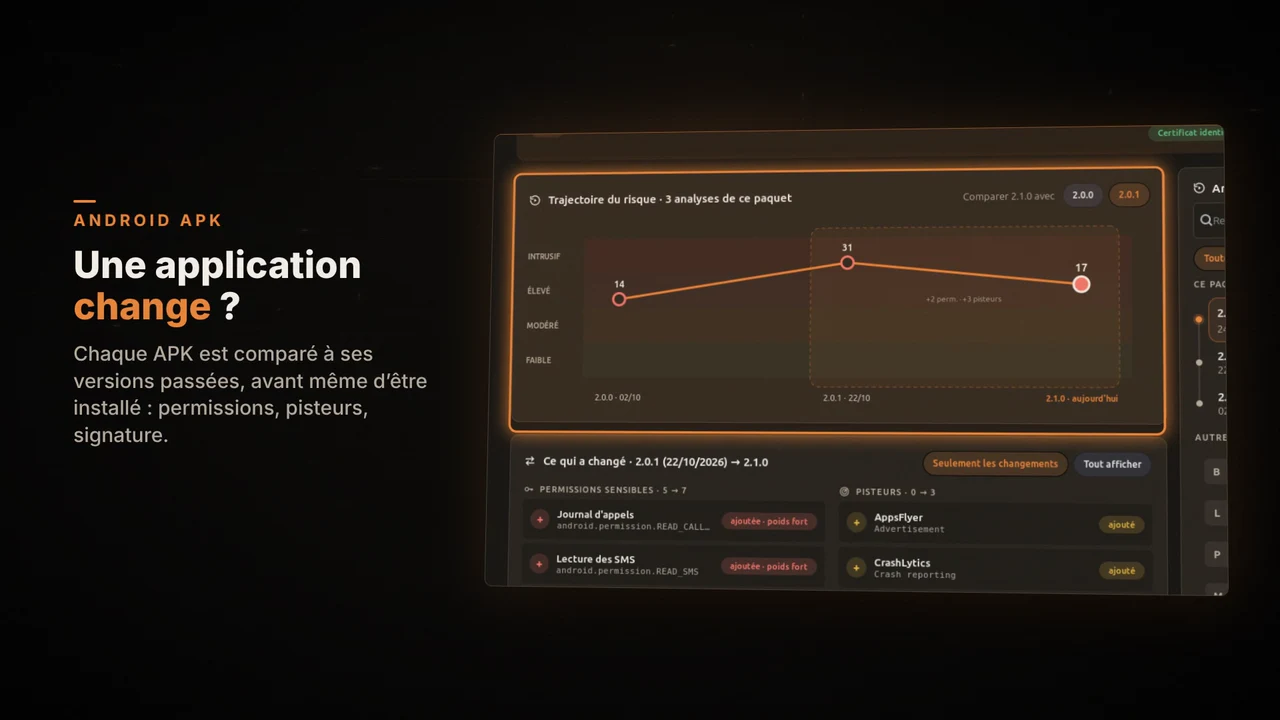
Que chaque mise à jour applicative a été examinée avant d’atteindre les appareils.
Une vérification faite sur un téléphone ne dit rien des deux cents autres. Ces deux modules passent à l’échelle du lot.
Chaque téléphone est inventorié : modèle, numéro de série, version d’Android, mode de gestion. Vous préparez ensuite une chaîne d’actions, par exemple le retrait d’applications, et TELIOS la déroule en trois temps : elle est simulée d’abord, appliquée ensuite, puis relue sur chaque appareil.
La simulation ne modifie rien. Elle liste, appareil par appareil, ce que la chaîne retirerait, et signale les retraits définitifs avant que vous ne validiez.
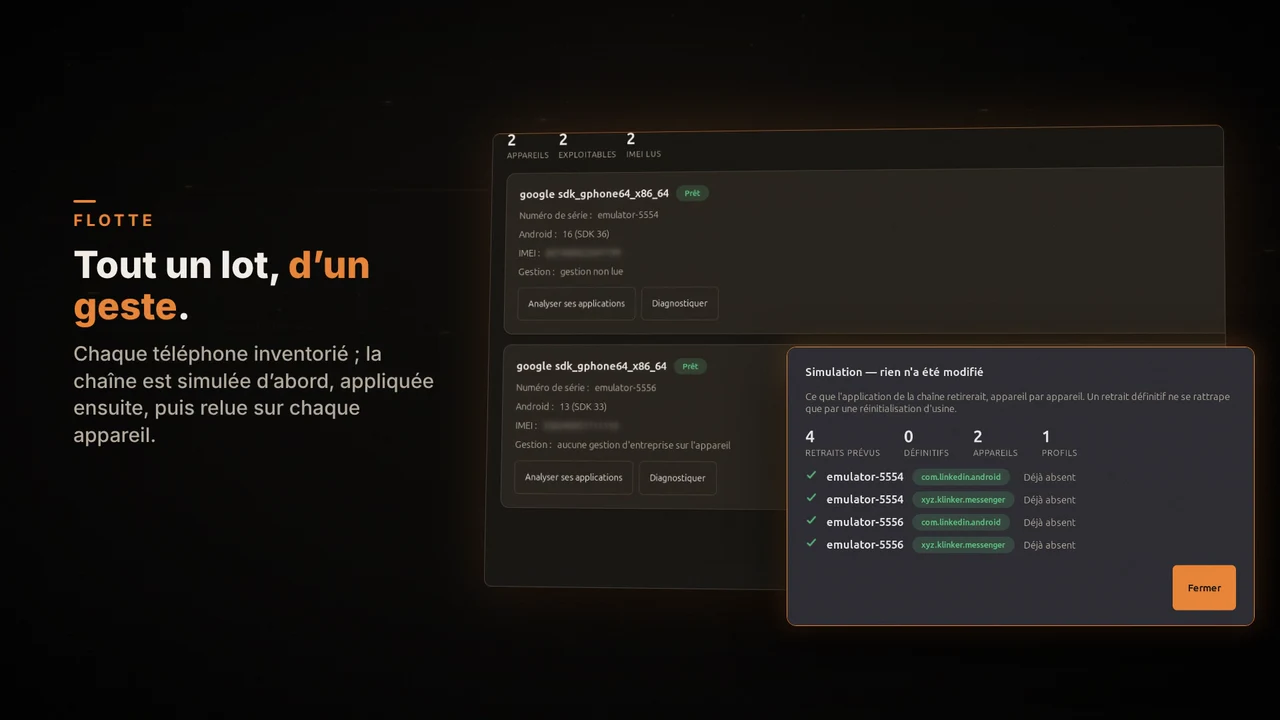
Que l’action a bien été appliquée à tout le lot, relecture à l’appui.
La recette utilisateur (UAT, pour user acceptance testing) consiste à vérifier qu’une application métier fonctionne toujours après une mise à jour. Avec TELIOS, le scénario est enregistré une fois, rejoué sur chaque appareil, puis jugé sur une relecture de l’écran.
Le verdict s’affiche étape par étape : dans la vidéo, 5 étapes vérifiées sur 5, « recette réussie ». Le rapport est signé, porte un identifiant et se vérifie en ligne grâce à son QR code.
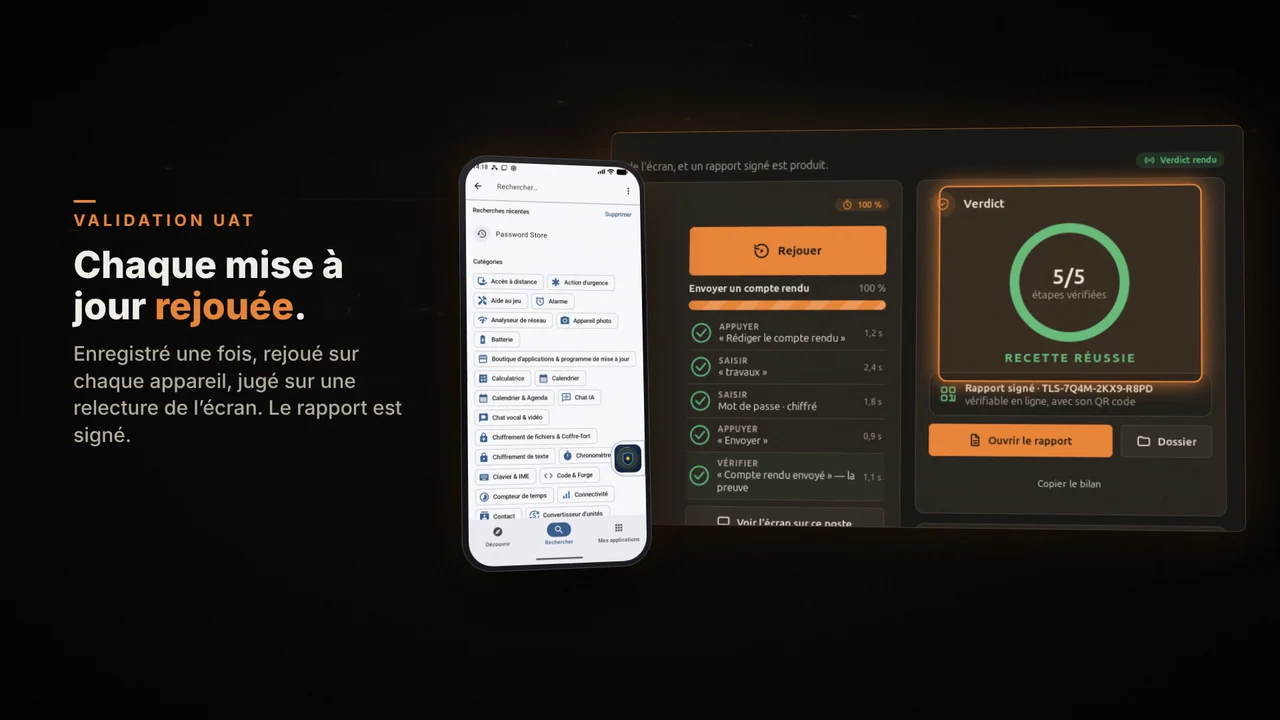
Que la mise à jour a été testée sur chaque appareil, avec le détail de chaque étape.
C’est le moment où le téléphone quitte un collaborateur, un site ou l’entreprise. Et celui où la preuve compte le plus.
TELIOS suit la méthode du NIST SP 800-88, le guide de référence pour l’effacement des supports de stockage, en trois temps :
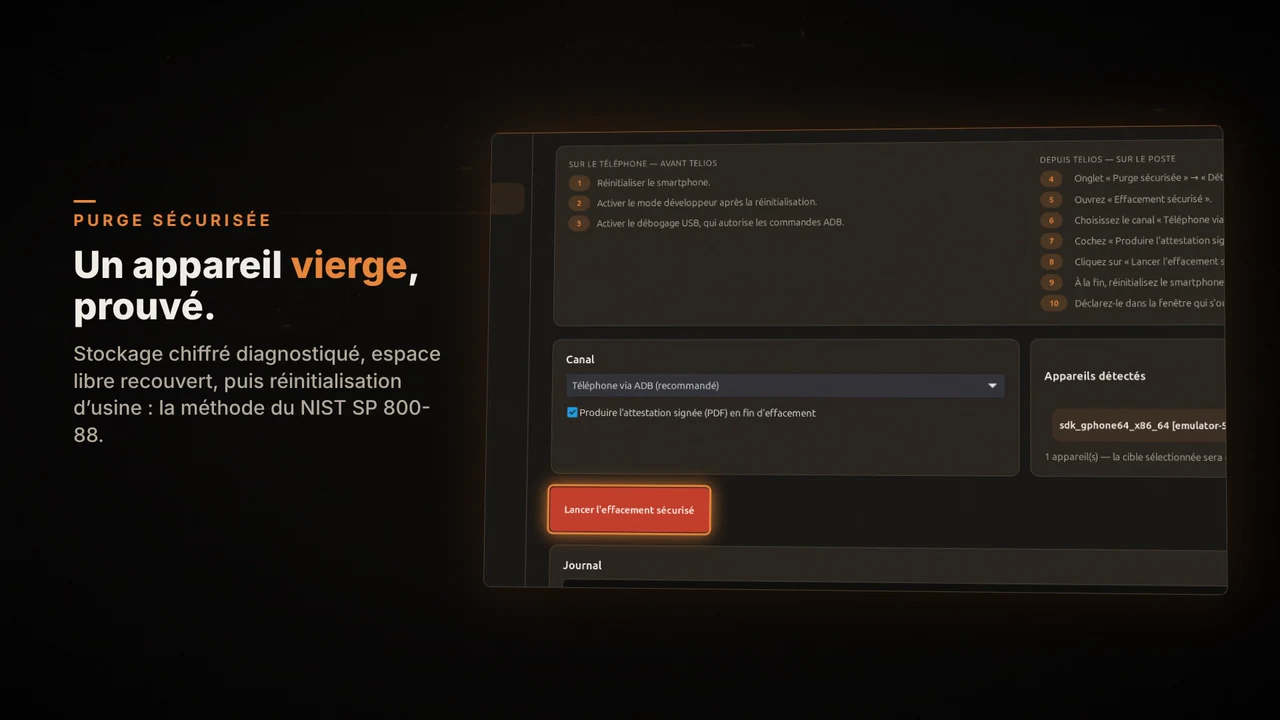
La dernière étape se fait sur le téléphone lui-même : l’opérateur lance la réinitialisation, puis la déclare dans TELIOS. Rien n’est attesté sans cette déclaration.
Le résultat est ensuite signé par le serveur Nbility et vérifiable par QR code. La preuve ne repose donc pas sur un tableur rempli à la main : elle porte une signature qu’un tiers peut contrôler.
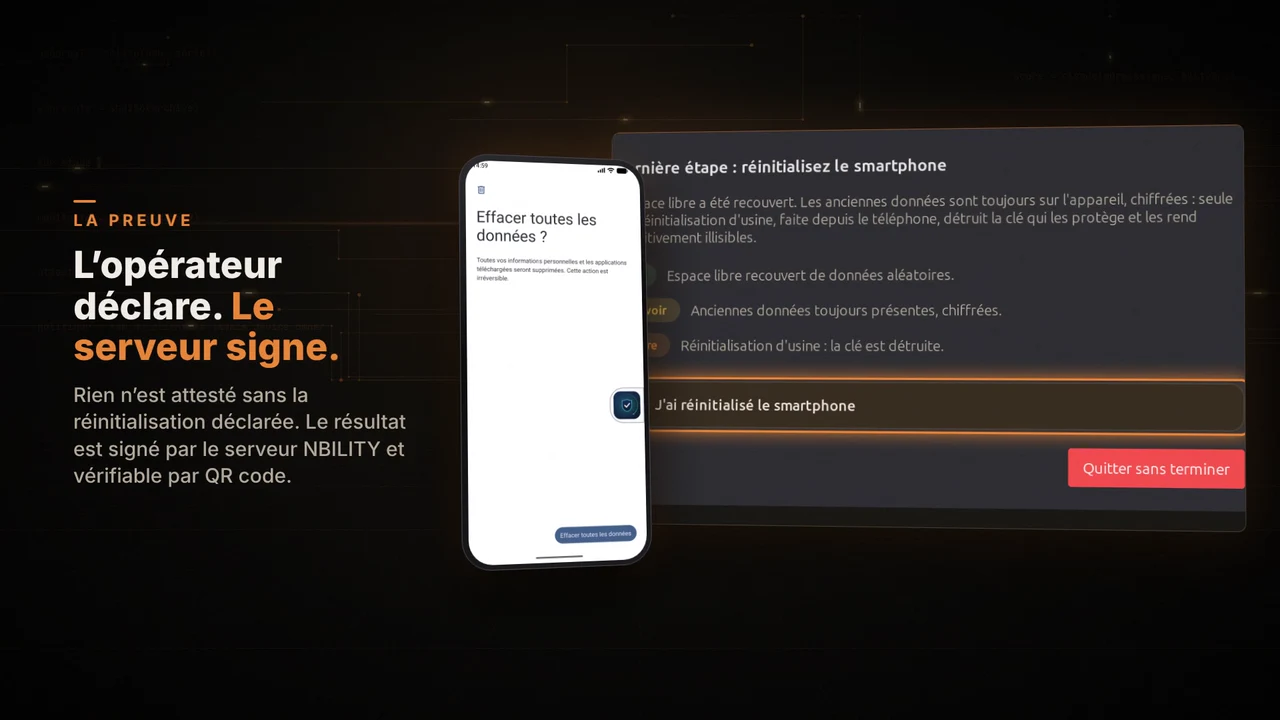
Que cet appareil précis a été effacé, selon une méthode reconnue, avec un résultat signé que chacun peut vérifier.
Un outil de sécurité ne doit pas devenir un risque de plus. TELIOS repose sur trois choix de conception.
TELIOS s’adresse aux équipes qui gèrent des smartphones professionnels : DSI, RSSI, gestionnaires de flotte, délégués à la protection des données.
| Le moment | La question | Le module |
|---|---|---|
| Avant d’autoriser une application | Quelles permissions demande-t-elle, quels pisteurs embarque-t-elle ? | Analyse app, Android APK |
| Avant de déployer une mise à jour | Les usages métier fonctionnent-ils encore sur tous les appareils ? | Validation UAT, Flotte |
| Quand un appareil change de main | Reste-t-il des données de l’ancien utilisateur ? | Purge sécurisée |
| Le jour de l’audit | Pouvez-vous montrer ce qui a été fait, appareil par appareil ? | La preuve |
TELIOS est un logiciel édité par Nbility pour les équipes qui gèrent un parc de smartphones. Il réunit trois opérations, l’analyse des applications, la validation des mises à jour et l’effacement sécurisé des appareils, et produit pour chacune une trace signée et vérifiable.
Une réinitialisation peut effacer l’appareil, mais sans certificat elle ne laisse aucune trace : impossible de montrer quel téléphone a été effacé, quand et par qui. Or le RGPD demande au responsable de traitement d’être en mesure de démontrer sa conformité. TELIOS associe à chaque effacement un résultat signé par le serveur et vérifiable par QR code.
Non. TELIOS ne prend jamais le rôle de Device Owner, le mode d’administration qui donne le contrôle complet d’un appareil Android. Votre EMM garde la main sur le parc ; TELIOS vient en complément pour analyser, valider et effacer.
Non. L’analyse des applications, de leurs permissions et de leurs pisteurs se fait sur le poste de travail : rien n’est envoyé à un service tiers.
C’est le guide de référence du NIST, l’institut américain des normes et de la technologie, pour l’effacement des supports de stockage. TELIOS l’applique en trois temps : diagnostic du chiffrement du stockage, recouvrement de l’espace libre, puis réinitialisation d’usine, qui détruit la clé de chiffrement et rend les anciennes données illisibles.
Chaque rapport porte un identifiant et un QR code. En le scannant, un auditeur, un client ou un repreneur de matériel vérifie en ligne que le résultat a bien été signé par le serveur Nbility.
Regardez la présentation de 110 secondes, puis demandez une démonstration à contact@nbility.fr.
Les fonctionnalités décrites sont celles montrées dans la vidéo de présentation de TELIOS. Les chiffres ont été vérifiés auprès de leurs sources le 13 novembre 2026.