AndroidInnovation
TELIOS — Sécuriser un parc mobile, et pouvoir le prouver
1 septembre 2026
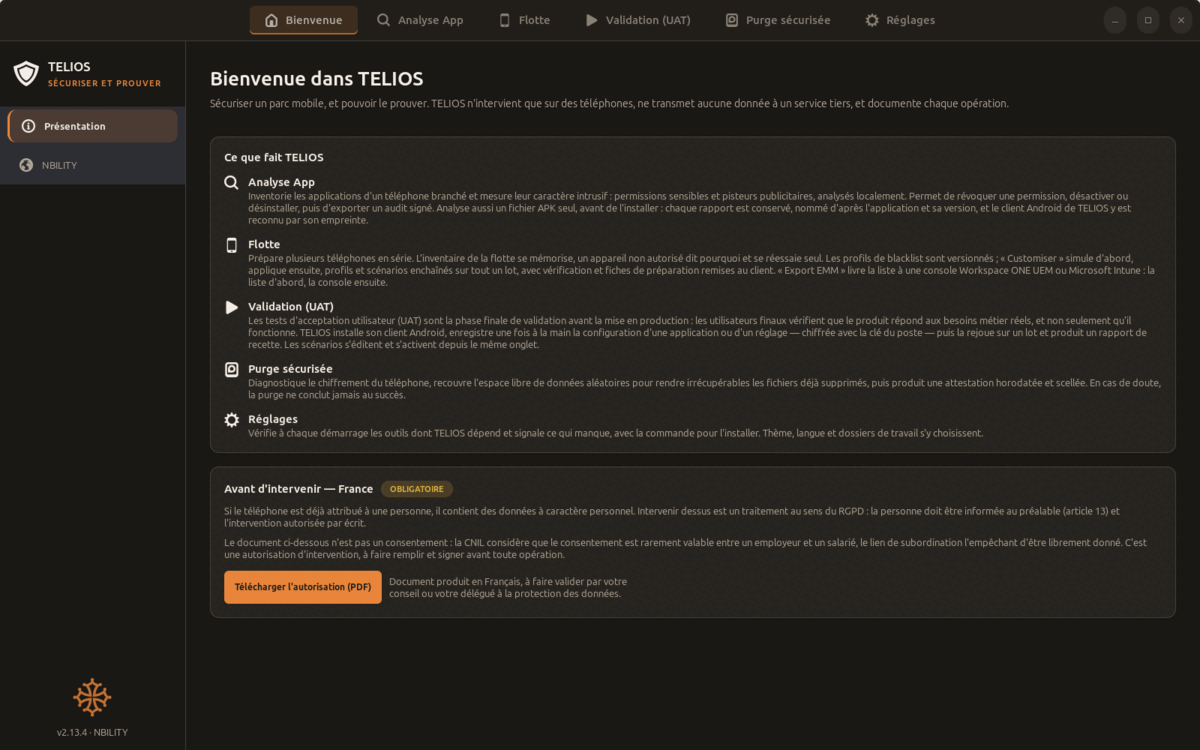
Un smartphone d'entreprise qui change de mains est à la fois un actif à valoriser et un risque juridique à éteindre. TELIOS audite, prépare, assainit et atteste l'état d'un terminal Android depuis un poste Linux — sans ligne de commande, sans envoi de données à un tiers, et sans vendre le mythe de l'effacement « niveau militaire » qui circule encore sur mobile. Un appareil ou toute une flotte : chaque opération laisse une trace datée, scellée par une empreinte SHA-256 et remise au client.
Le marché attend un effacement « de niveau militaire » : plusieurs passes de réécriture, promesse héritée du standard américain DoD 5220.22-M. Sur un smartphone, cette promesse est vide, et il vaut mieux le savoir avant de la vendre à un client.
La mémoire flash d'un mobile — eMMC ou UFS — ne se comporte pas comme un disque magnétique. Son contrôleur pratique le wear-leveling : chaque écriture est redirigée vers des cellules physiques différentes afin de répartir l'usure. Une seconde passe ne repasse donc jamais au même endroit. Elle n'efface rien de plus, use le support et fait perdre des heures.
Le département de la Défense américain a lui-même retiré ce standard. La référence en vigueur, NIST SP 800-88 Rev. 1, prescrit autre chose : le crypto-erase. Android chiffre le stockage par défaut depuis la version 6, et la réinitialisation d'usine détruit la clé de chiffrement. Les anciennes données deviennent illisibles instantanément, quel que soit le matériel d'analyse placé en face.
Promettre un effacement « niveau militaire » multi-passes sur un smartphone. Sur mémoire flash, le wear-leveling rend cette promesse invérifiable et ne détruit rien de plus qu'une seule passe bien menée — elle use juste le support et fait perdre du temps à votre client. La garantie qui tient réellement, c'est le crypto-erase.
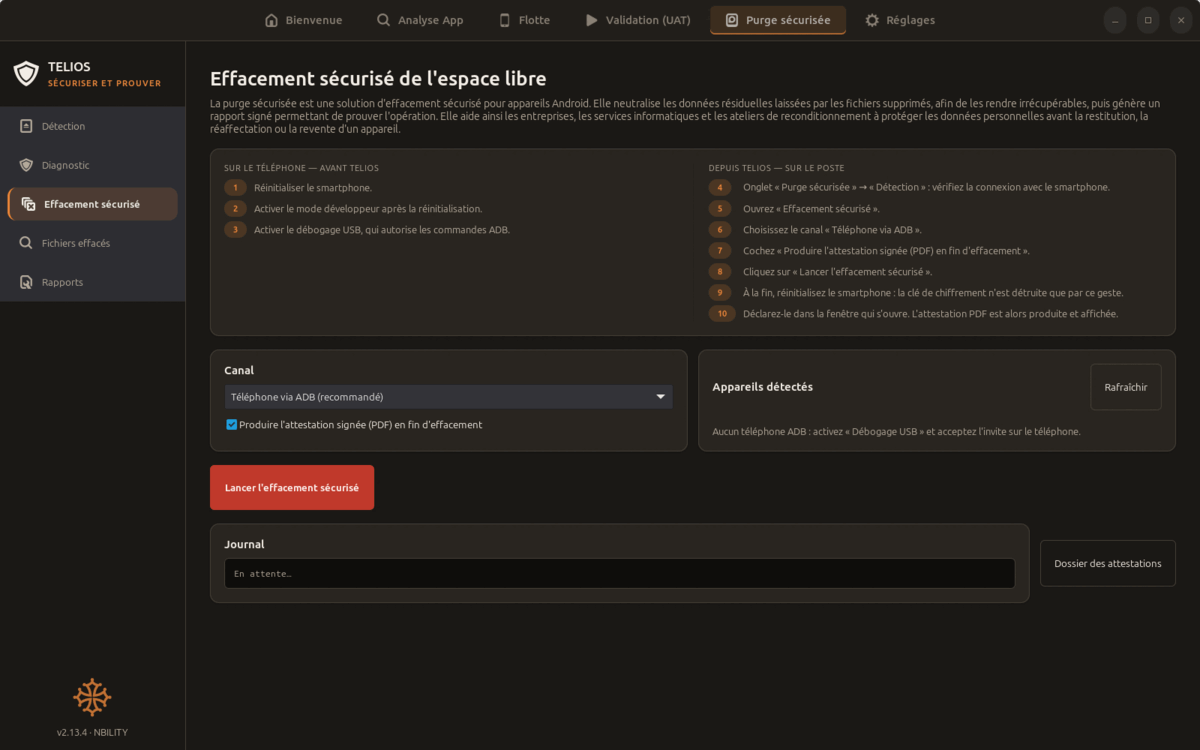
Ce que fait la purge sécurisée, dans cet ordre : elle vérifie que le stockage est réellement chiffré et l'atteste ; elle recouvre l'espace libre d'une passe unique de données aléatoires, pour traiter le cas résiduel des fichiers déjà supprimés ; elle déclenche un TRIM lorsque l'appareil le permet ; elle produit un rapport d'attestation scellé. La réinitialisation d'usine finalise la procédure. Et en cas de doute, TELIOS ne conclut jamais au succès : un échec avalé produirait une attestation mensongère, le seul défaut réellement grave pour un outil de ce genre.
L'application est une interface de bureau pour Linux Mint et Ubuntu, en français, anglais ou espagnol. Elle a été conçue pour qu'un opérateur qui n'est pas ingénieur système puisse la conduire seul, en suivant l'ordre des onglets : de ce qu'on lit à ce qu'on fait, et l'effacement en dernier.
La première page est un sommaire : les cinq fonctions, dans l'ordre des onglets, en un paragraphe chacune. Juste dessous, l'obligation qui précède toute intervention sur un téléphone déjà attribué à une personne : l'information préalable et l'autorisation écrite prévues par le RGPD, avec le document à télécharger. Au démarrage, TELIOS vérifie aussi que les outils dont il dépend sont présents sur le poste, et le dit si l'un d'eux manque.
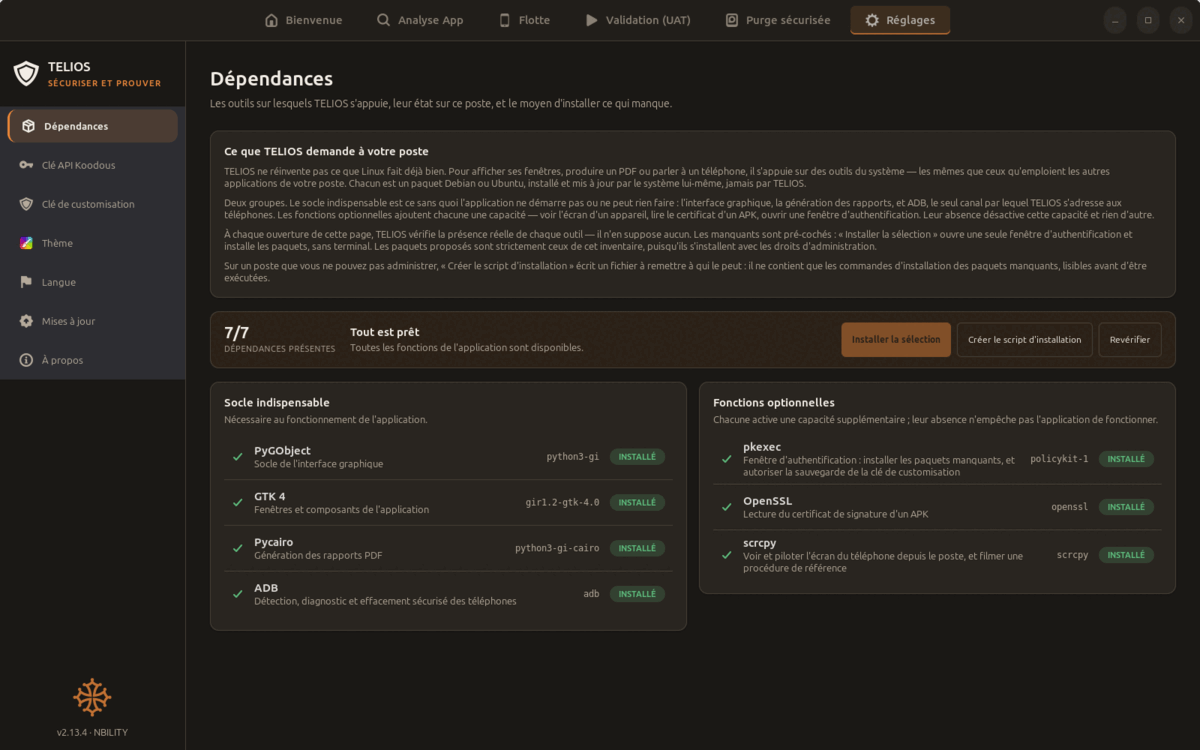
L'application ne cache pas ses prérequis derrière un message d'erreur : ce qui manque est nommé, avec la commande pour l'installer, avant qu'un téléphone ne soit branché. C'est l'assurance que l'atelier ne découvre pas un manque devant le client.
Branchez un téléphone : TELIOS dresse l'inventaire des applications installées et évalue leur caractère intrusif — permissions sensibles et pisteurs publicitaires, avec un score par application. Depuis la fiche d'une application, vous révoquez une permission, désactivez ou désinstallez, puis exportez un audit signé. Le même onglet analyse un fichier APK seul, avant de l'installer : nom, version, certificat de signature, permissions, pisteurs ; chaque rapport est conservé, nommé d'après l'application et sa version.
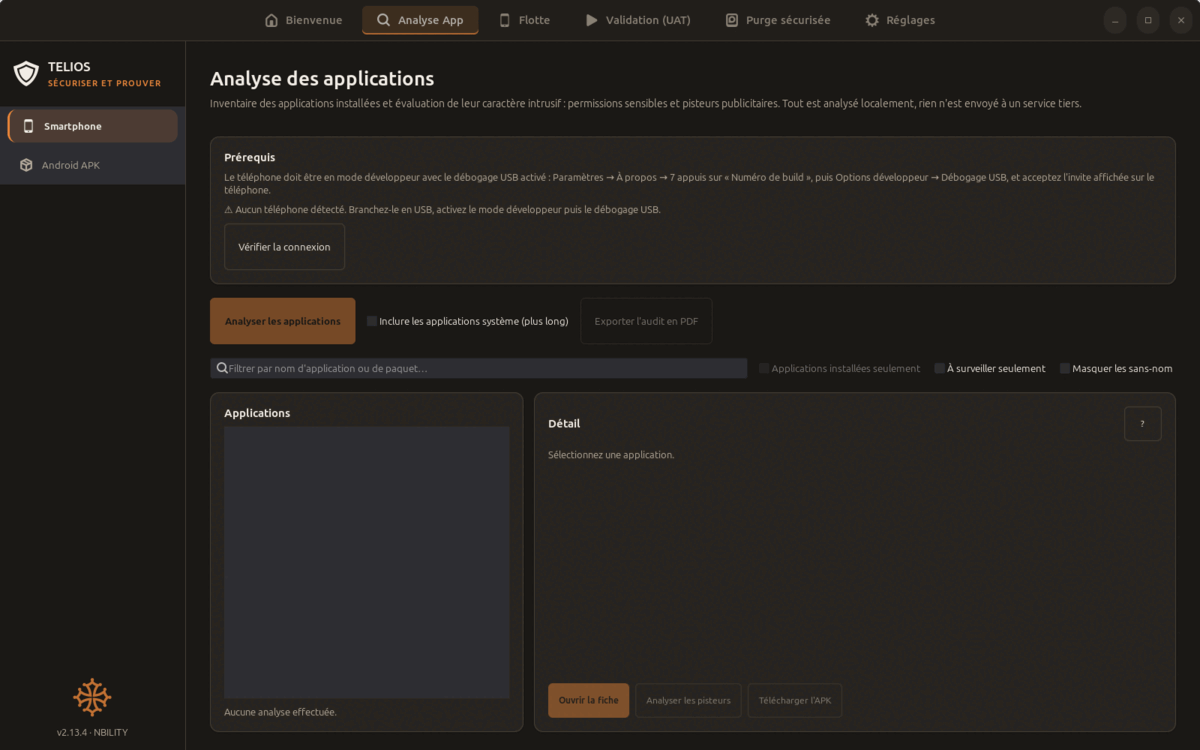
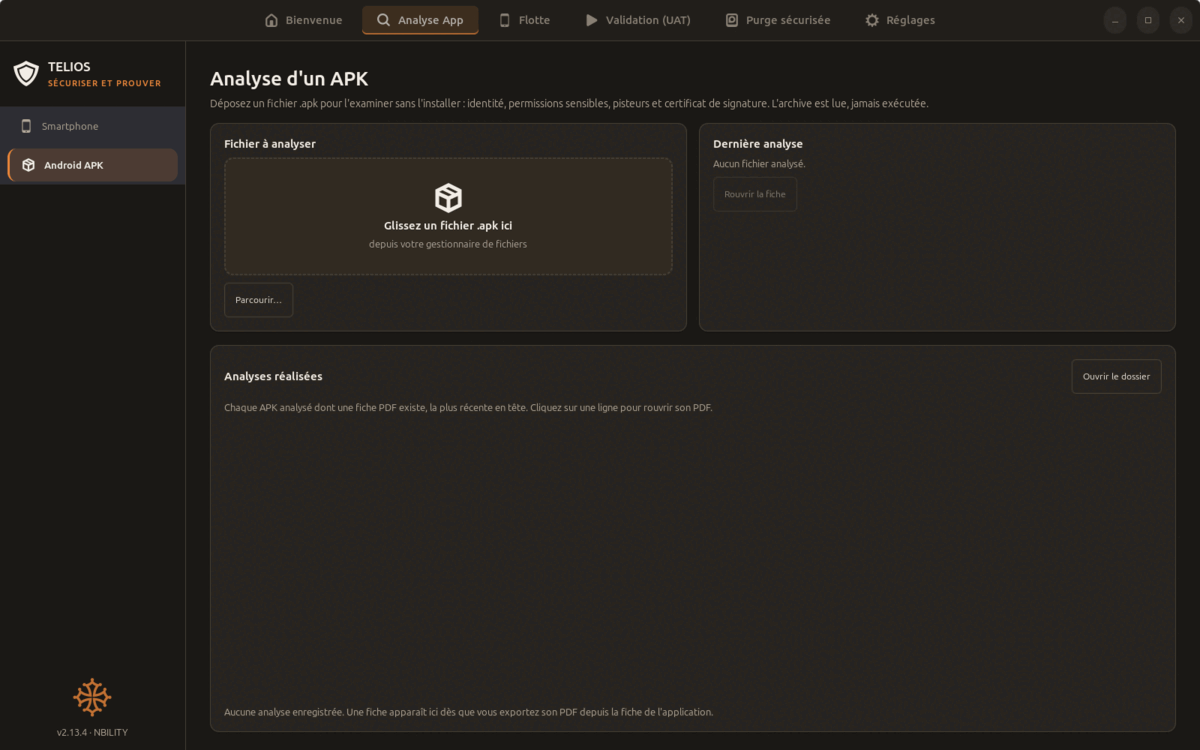
L'analyse se fait localement : ni l'APK, ni la liste des applications du téléphone ne quittent le poste. La seule requête vers l'extérieur est facultative, déclenchée par un clic, et ne transmet que l'empreinte SHA-256 d'une application à Koodous, plateforme collaborative d'analyse des logiciels malveillants Android, pour savoir si elle y est déjà connue.
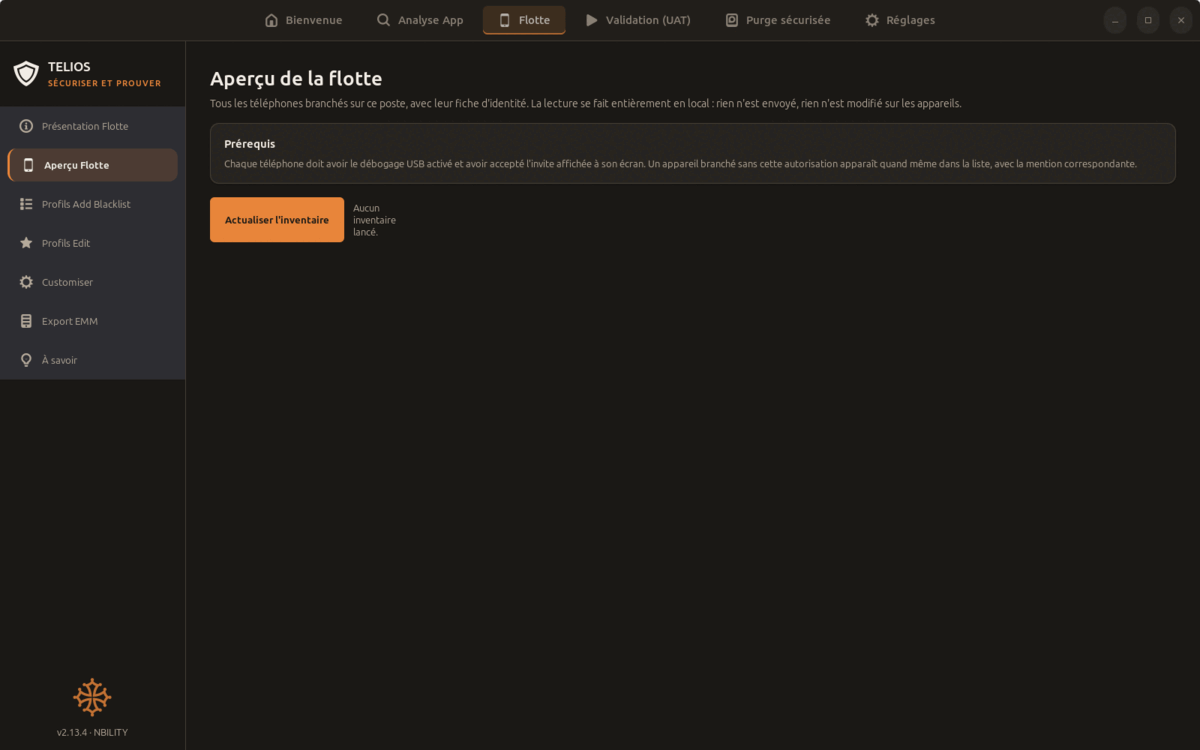
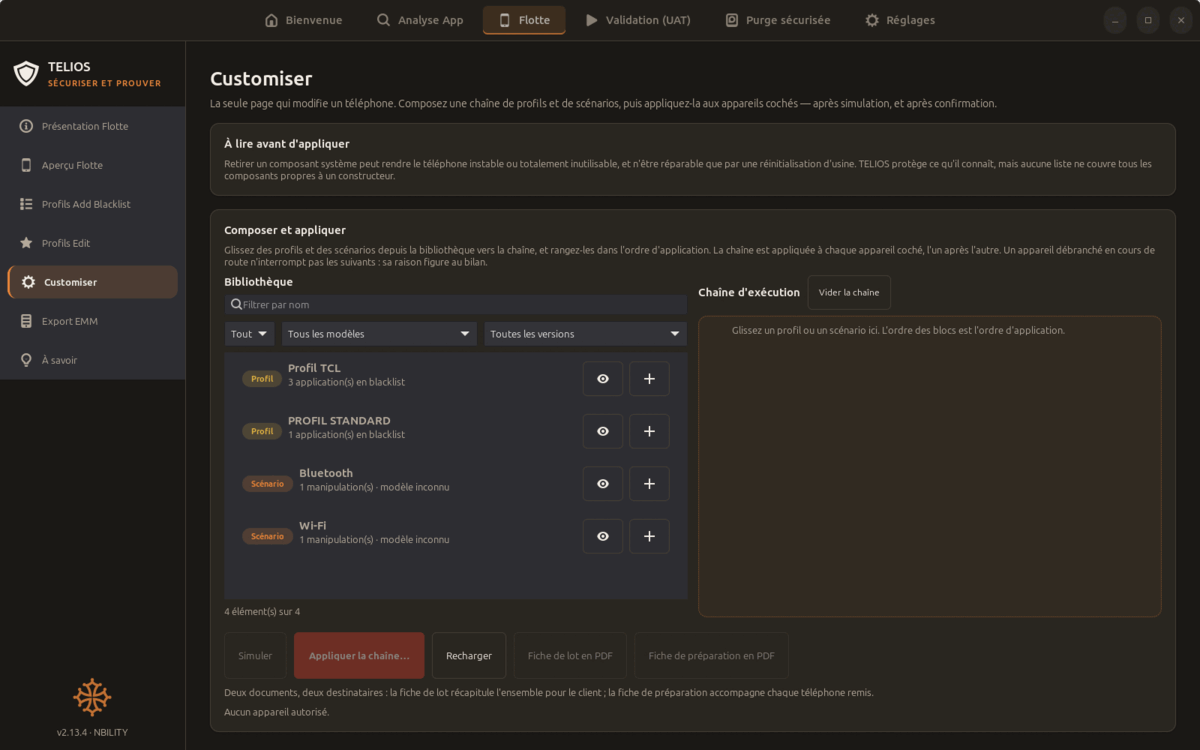
Quand le parc compte dix appareils identiques et une règle par client, l'unité de travail n'est plus le téléphone mais le lot. L'Aperçu Flotte lit chaque appareil branché, l'un après l'autre, et garde l'inventaire ; un appareil non autorisé dit pourquoi et se réessaie seul. Les profils de blacklist se constituent depuis un téléphone de référence ou à la main, et sont versionnés : chaque modification est datée et justifiée. Customiser compose une chaîne de profils et de scénarios, la simule d'abord — sans toucher à rien — puis l'applique aux appareils cochés, relit l'état réel du téléphone, et produit les fiches de préparation remises au client.
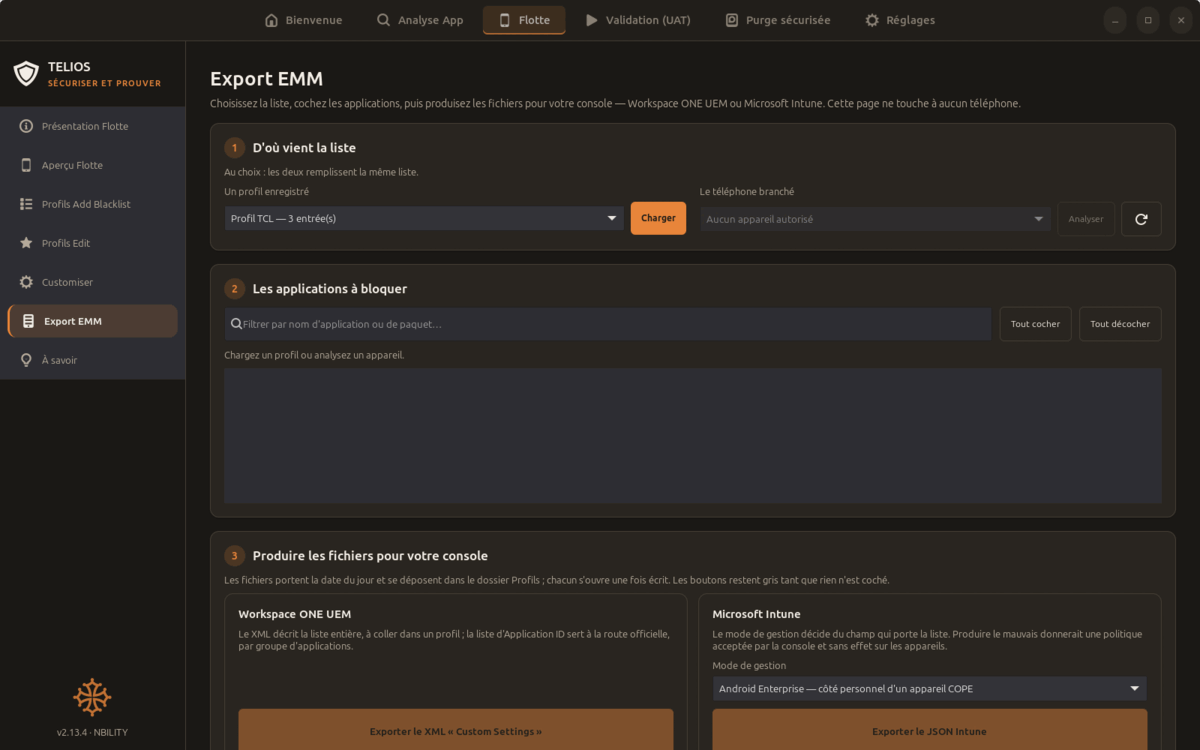
Quand la flotte est administrée par une console, Export EMM livre la liste noire dans le format qu'elle attend : Workspace ONE UEM ou Microsoft Intune. La liste d'abord, la console ensuite — et les consignes propres à chaque console, là où on les lit après avoir exporté.
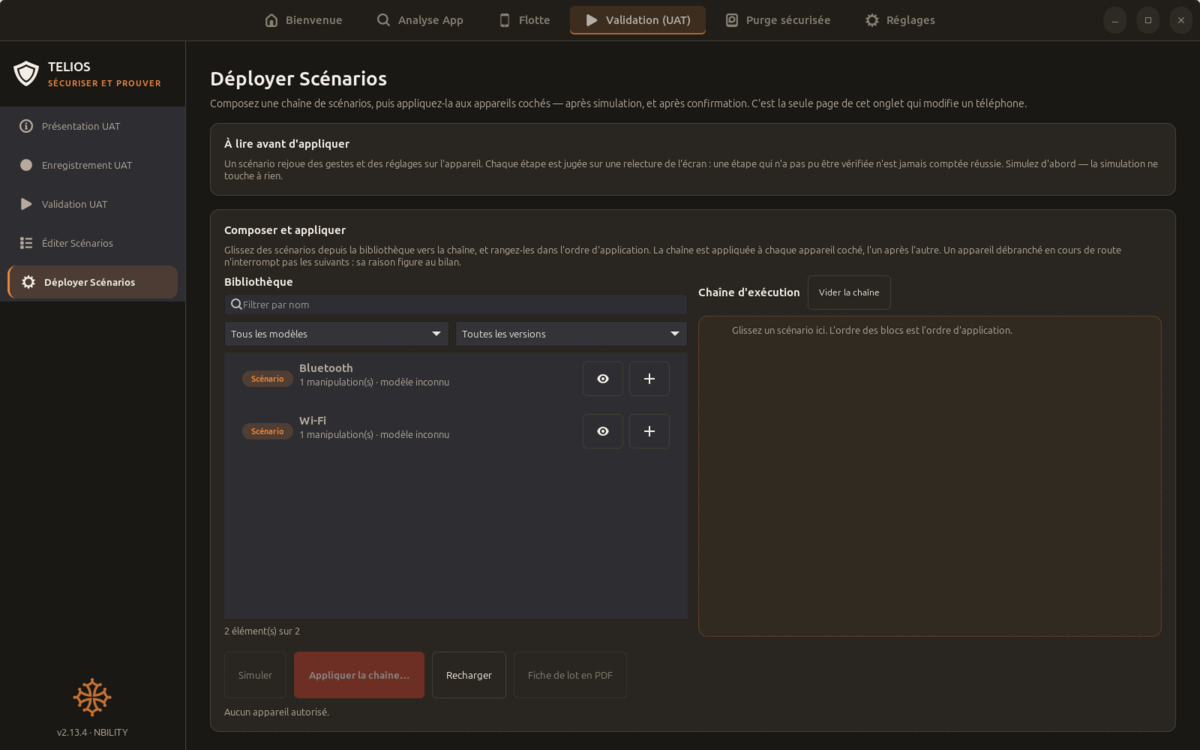
Les tests d'acceptation utilisateur sont la phase finale avant la mise en production : les utilisateurs finaux vérifient que le produit répond aux besoins métier réels, et non seulement qu'il fonctionne. TELIOS installe son client Android sur le téléphone, puis vous enregistrez une fois, à la main, la configuration d'une application ou d'un réglage — Wi-Fi, Bluetooth, compte de messagerie. L'enregistrement est chiffré avec la clé du poste. Il se rejoue ensuite sur tout un lot, chaque étape jugée sur une relecture de l'écran, et produit un rapport de recette. Les scénarios s'éditent et se déploient depuis le même onglet.
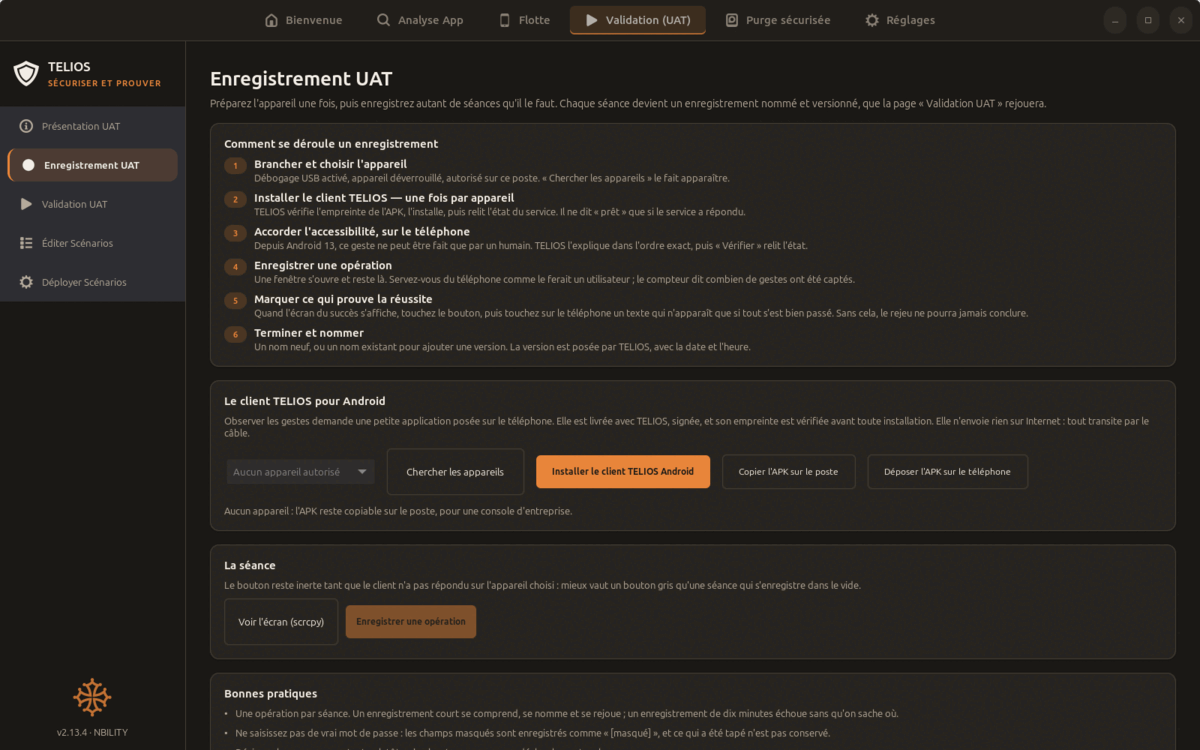
Depuis Android 13, une application installée hors magasin ne reçoit pas le service d'accessibilité tant qu'un humain ne l'a pas activé dans les réglages du téléphone. TELIOS le dit, et ne déclare le client « prêt » que lorsque le service a répondu lui-même. Une étape qui n'a pas pu être vérifiée n'est jamais comptée réussie.
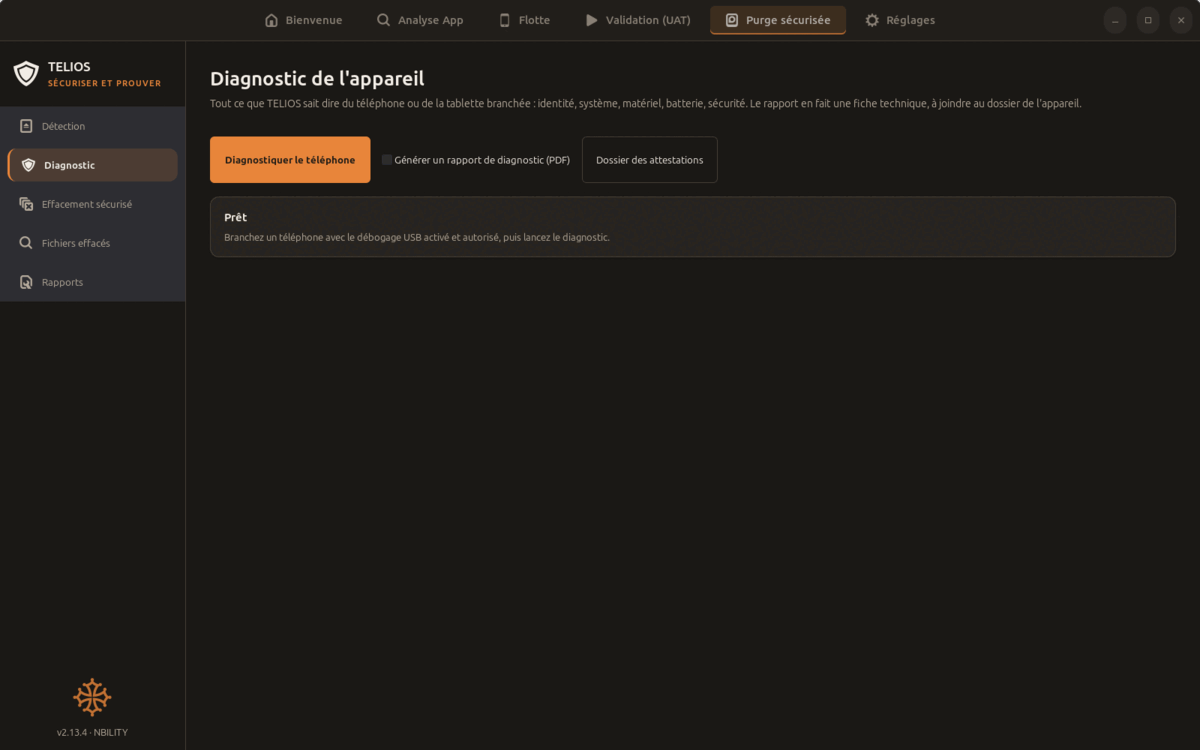
L'onglet qui a donné son nom à l'outil, en cinq pages. Détection : TELIOS ne liste que des téléphones et des tablettes, jamais les disques et clés USB du poste, ce qui écarte d'emblée la fausse manœuvre la plus coûteuse. Diagnostic : le verdict sur le chiffrement — modèle, version d'Android, état et type de chiffrement, présence d'un accès root, espace libre réel.
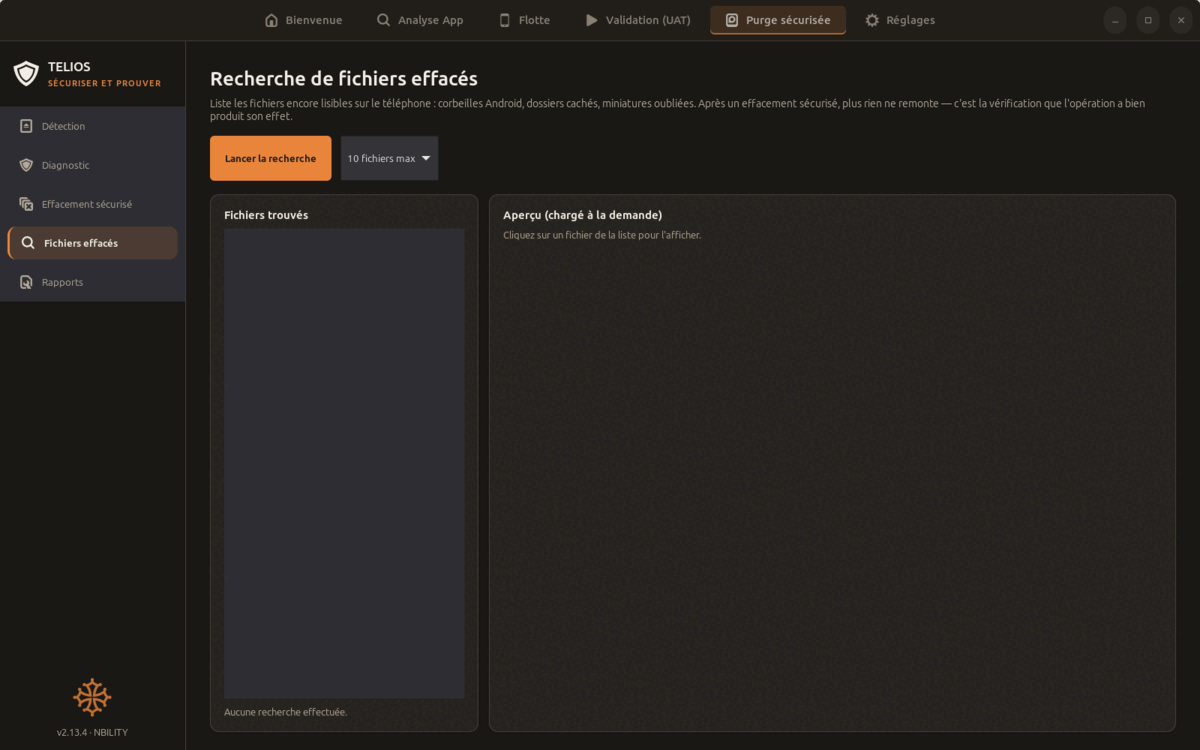
Assainissement : l'espace libre est recouvert de données aléatoires, avec une barre de progression et un journal d'exécution. Les fichiers présents ne sont pas touchés — l'opération vise les traces des fichiers déjà supprimés — et les actions irréversibles sont protégées par une confirmation renforcée. Fichiers effacés : la démonstration la plus parlante devant un client. Avant assainissement, les images encore lisibles remontent — corbeilles Android, dossiers cachés, miniatures oubliées. Après, plus rien ne remonte.
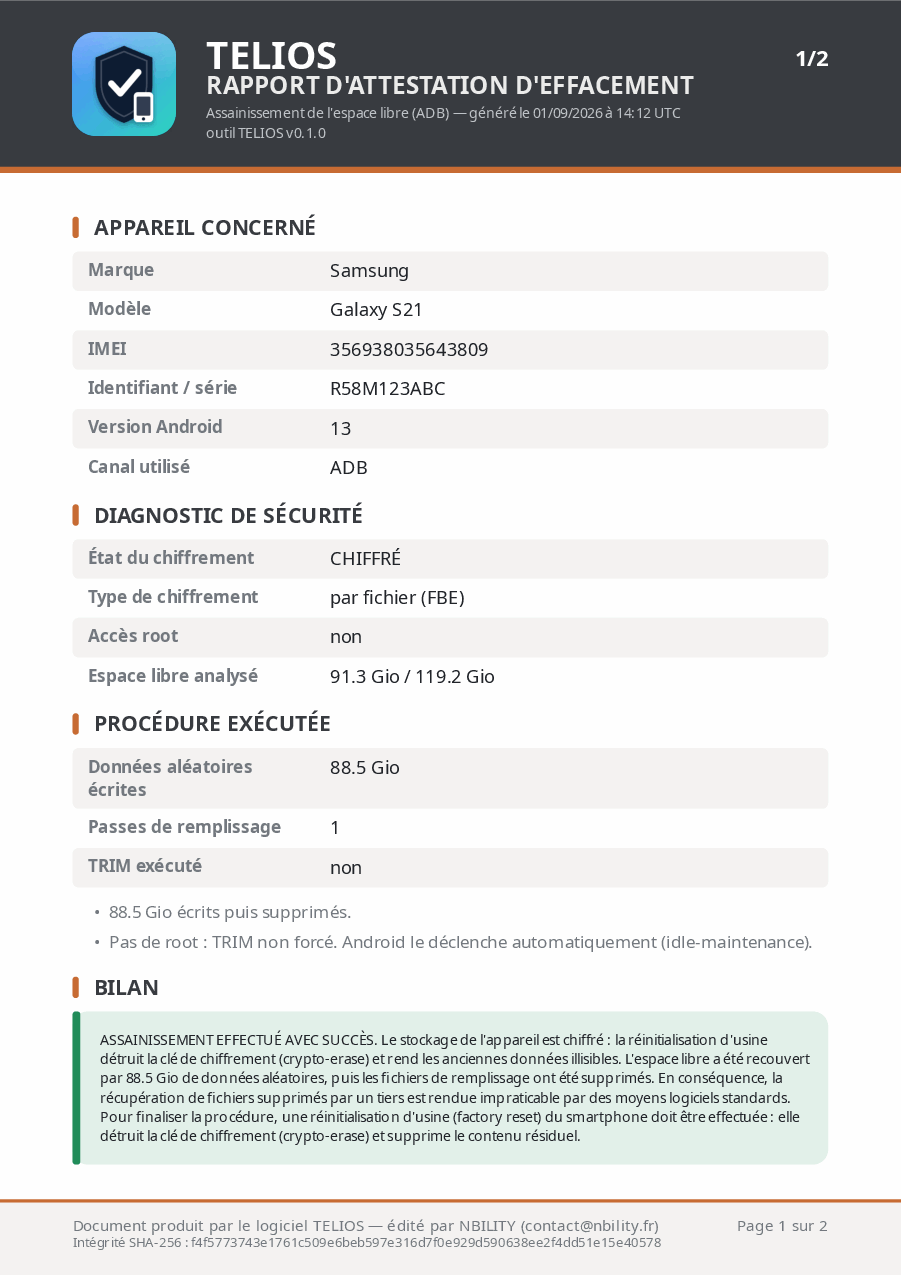
Rapports : chaque opération produit une attestation. Le PDF récapitule l'appareil concerné, le diagnostic de sécurité, la procédure réellement exécutée et son bilan. Il porte une empreinte SHA-256 qui permet d'en vérifier l'intégrité, et une section de conformité qui cite la norme appliquée.
Une empreinte SHA-256 unique par attestation : le document ne se contente pas d'affirmer qu'une procédure a eu lieu, il permet de vérifier après coup qu'il n'a pas été modifié. C'est ce qui transforme un simple rapport en preuve opposable.
Les dépendances sont contrôlées à chaque démarrage et sur demande, avec le paquet à installer pour chaque manque. La clé API Koodous se saisit ici, et la page dit où elle est conservée — dans le trousseau chiffré de la session, ou, s'il manque sur le poste, dans un fichier local, sans détour. Thème, langue et mises à jour complètent l'onglet : une nouvelle version est annoncée, jamais installée sans votre accord, et son manifeste est signé par l'éditeur — un manifeste altéré est refusé quoi qu'il annonce.
Une mise à jour ne s'installe qu'après deux contrôles : la signature Ed25519 du manifeste sous la clé de l'éditeur, puis l'empreinte SHA-256 de l'archive. Chaque version s'installe à côté de la précédente, et revenir en arrière est immédiat. Un outil qui produit des attestations ne peut pas se laisser remplacer par une version qu'on n'a pas signée.
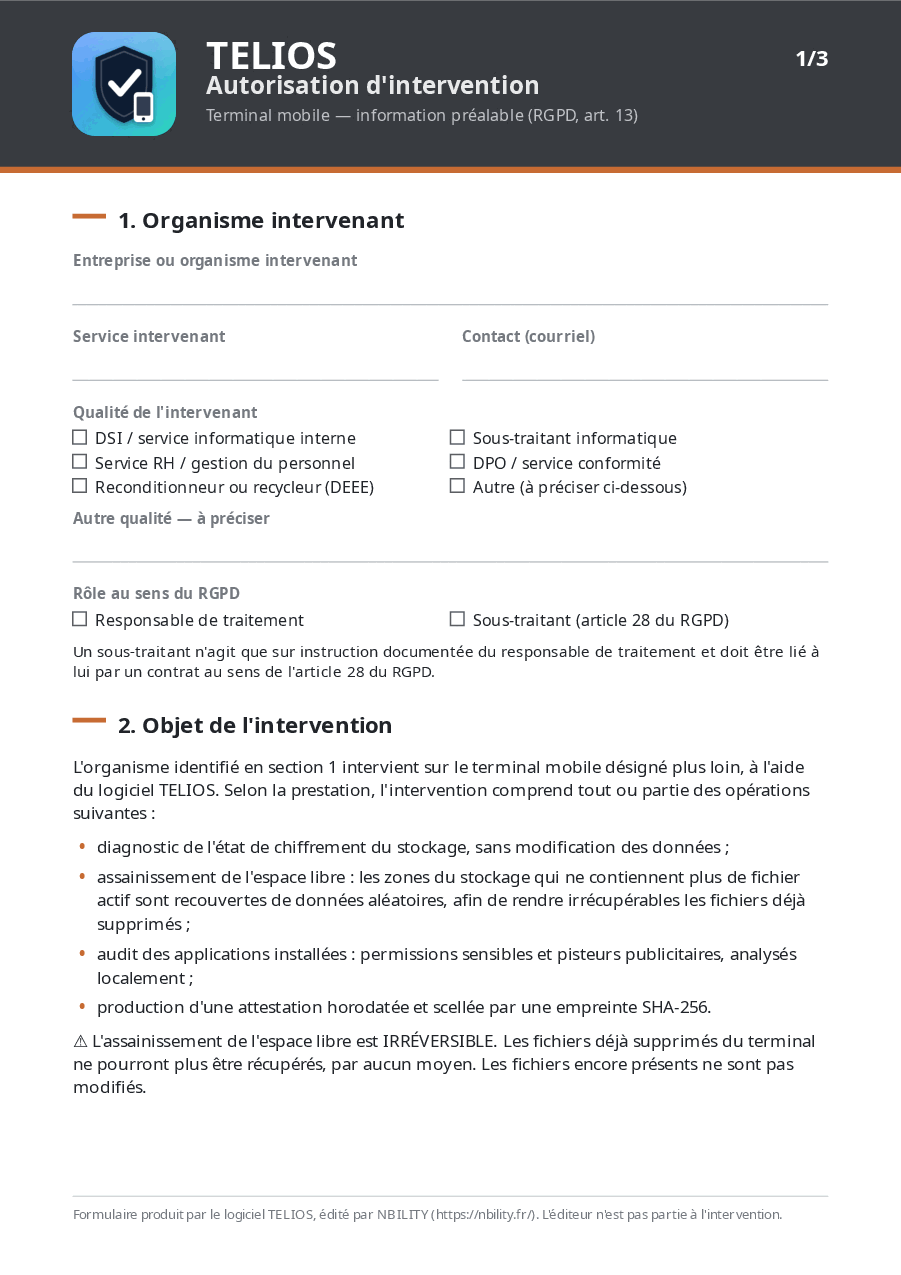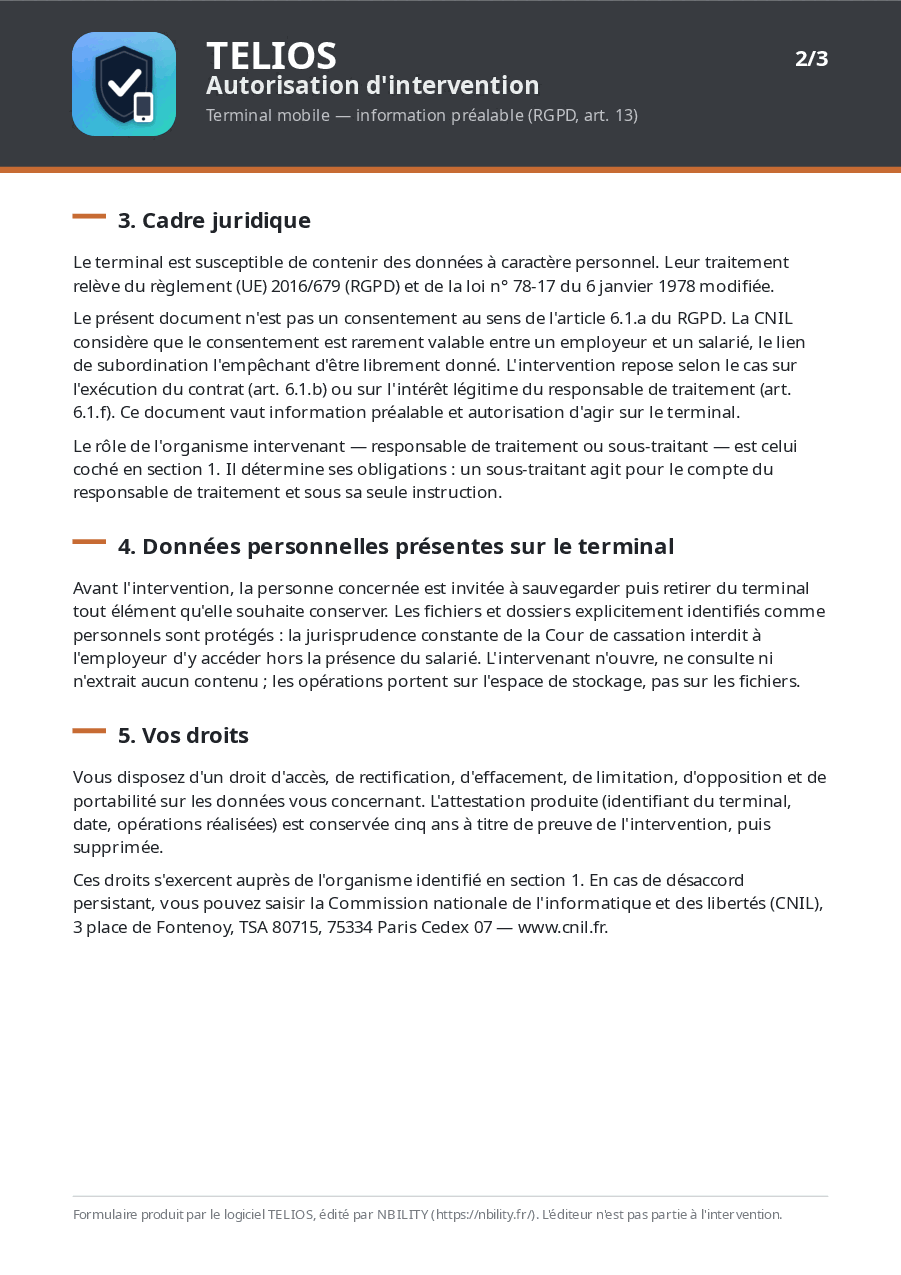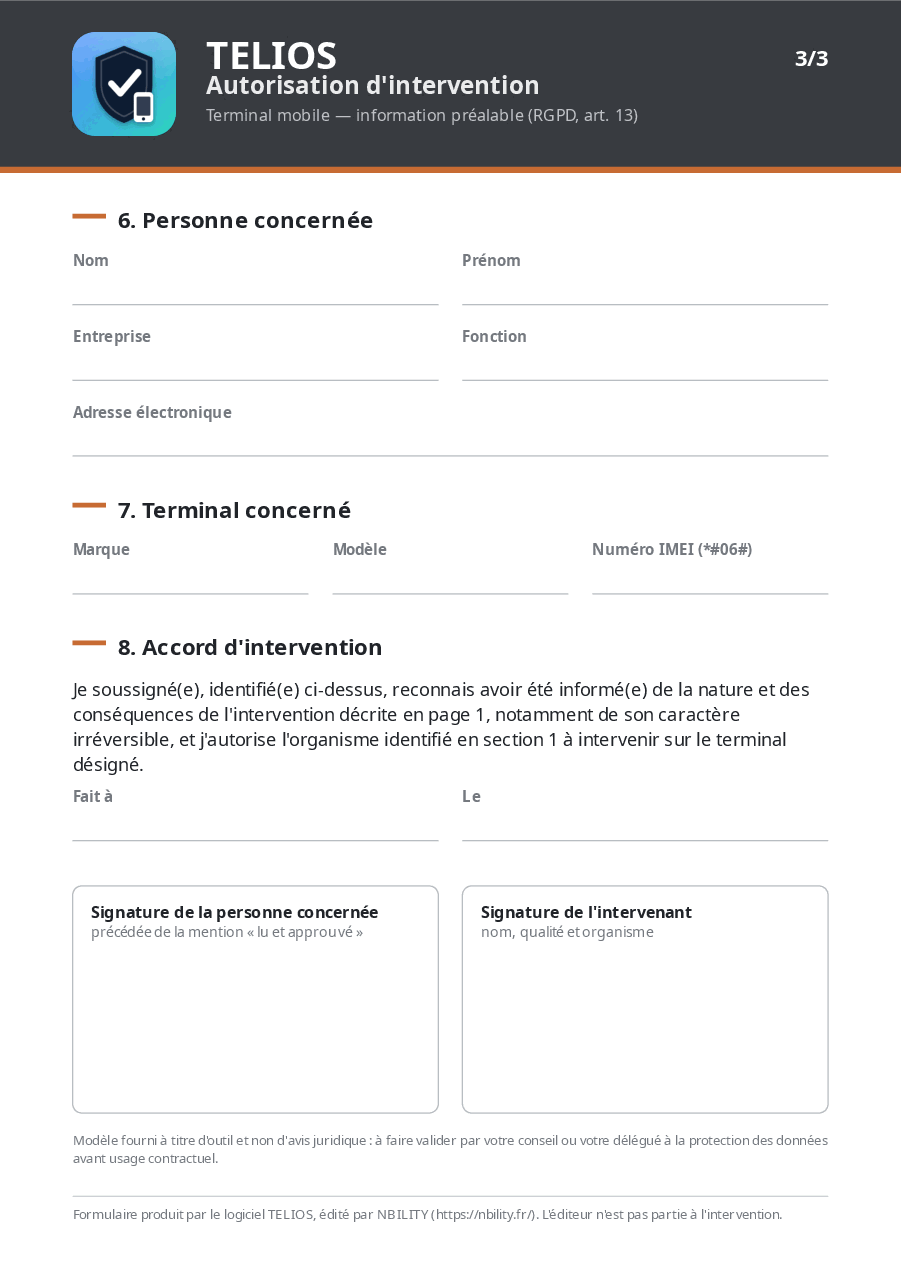
Si le terminal a déjà été attribué à une personne, il contient des données à caractère personnel. L'intervention est alors un traitement au sens du RGPD, qui suppose une information préalable au titre de l'article 13 et une autorisation écrite.
TELIOS produit ce document. Le formulaire fait renseigner l'organisme qui intervient, sa qualité et surtout son rôle au sens du RGPD : responsable de traitement ou sous-traitant. Cette distinction n'est pas décorative — un sous-traitant relève de l'article 28 et doit être lié par contrat au responsable de traitement.
Ce document ne se présente pas comme un consentement : la CNIL considère que le consentement est rarement valable entre un employeur et un salarié, le lien de subordination l'empêchant d'être librement donné. Il vaut information préalable et autorisation d'agir, et doit être validé par votre conseil ou votre DPO avant tout usage contractuel.
La confiance se gagne aussi en énonçant les limites.
TELIOS s'adresse aux organisations qui font transiter des terminaux Android : direction des systèmes d'information gérant un parc de smartphones et de tablettes, prestataire informatique intervenant pour le compte de ses clients, service des ressources humaines lors des départs, reconditionneur devant garantir l'état des appareils qu'il remet sur le marché.
Le point commun de ces quatre métiers : ils doivent pouvoir prouver ce qu'ils ont fait, longtemps après l'avoir fait. C'est la raison d'être de l'attestation scellée.
Chez NBILITY, nous défendons une sécurité mobile pragmatique : outiller les équipes, garder la maîtrise des données sur le poste, et pouvoir prouver chaque intervention. Démonstration sur votre parc, évaluation d'un lot, question sur le cadre réglementaire de vos interventions : nous sommes là pour vous aider.
Nous contacter
Idée séduisante et parfaite, notamment l’inventaire des applications avant l’effacement : cela apporte une vraie traçabilité lors du changement d’utilisateur. Le fait de traiter la conformité RGPD sans envoi de données à un tiers et sans reprendre le mythe de l’effacement « niveau militaire » rend la promesse particulièrement crédible.
L’approche est pertinente : distinguer l’effacement réellement vérifiable du mythe de l’effacement « niveau militaire » est essentiel pour la conformité RGPD. L’inventaire préalable des applications ajoute aussi une vraie valeur lors du changement d’utilisateur d’un terminal Android.
L’approche est intéressante, surtout le fait de traiter la restitution d’un smartphone comme un enjeu RGPD avant même l’effacement. L’inventaire des applications et la transparence sur les limites du prétendu effacement « niveau militaire » rendent la démarche bien plus crédible.
L’approche de TELIOS est particulièrement intéressante pour valider l’environnement Android. Bravo !!!! Fallait y penser !!! Inventorier les applications avant l’effacement et attester l’état du terminal répond à la fois aux enjeux de sécurité mobile et de conformité RGPD. J’apprécie aussi la transparence sur les limites réelles de l’effacement, plutôt que de promettre un vague « niveau militaire ».
Valoriser un smartphone reconditionné tout en éteignant le risque juridique, c’est enfin possible, merci Nbiltiy ! Grâce à un processus 100% Linux, sans ligne de commande ni transfert à un tiers, chaque opération est tracée, datée et scellée. Résultat : une conformité RGPD tangible, qui protège votre activité et rassure vos clients dès le premier jour. C’est l’outil idéal qui fallait avoir depuis plus de 10 ans…
Industrialiser la préparation des flottes Android depuis Linux, sans ligne de commande ni transfert de données à un tiers : c’est une approche simple, maîtrisée et sécurisée. Bravo Nbility a avoir pensé cela. Grâce à une traçabilité datée et scellée, chaque changement de propriétaire devient une opération conforme au RGPD — et une preuve de confiance pour vos clients. TELIOS est enfin l’outil qui nous manquait. Pro, intuitif et totalement sécurisé, nous avons pris sans réfléchir à deux fois l’abonnement Premium pour notre parc de plus de 4500 devices
L’approche sans ligne de commande depuis Linux, avec une trace datée et scellée pour chaque opération, répond concrètement aux enjeux de conformité RGPD lors de la remise en circulation des terminaux Android. J’apprécie aussi la mise en garde contre le mythe de l’effacement « niveau militaire » sur mobile.
L’approche consistant à auditer, assainir et attester les terminaux Android depuis Linux, sans ligne de commande ni transfert à un tiers, répond concrètement aux enjeux de traçabilité RGPD. La mise en garde contre le prétendu effacement « niveau militaire » est également bienvenue, surtout lors du renouvellement d’une flotte.